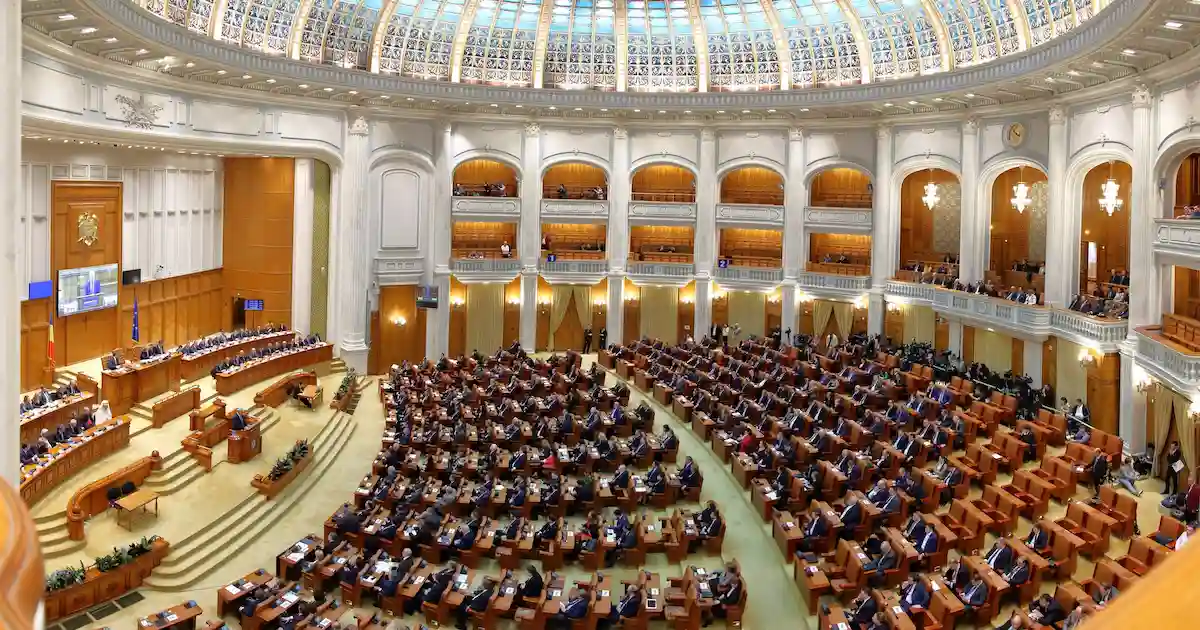
Senatul a adoptat luni, 2 noiembrie 2026, potrivit Digi Economic, o propunere legislativă care permite Directoratului Național de Securitate Cibernetică (DNSC) să ofere recompense financiare specialiștilor care identifică și raportează vulnerabilități în sistemele informatice ale instituțiilor publice. Proiectul introduce posibilitatea organizării unor programe de tip „Bug Bounty”, prin care cercetătorii în securitate cibernetică vor putea testa legal sistemele statului, în condiții stabilite în prealabil.
Inițiativa, depusă de nouă parlamentari PNL, completează Ordonanța de urgență nr. 155/2024 privind securitatea cibernetică și urmărește identificarea problemelor de securitate înainte ca acestea să fie exploatate în atacuri informatice.
În prezent, DNSC poate primi și analiza sesizări privind vulnerabilitățile informatice, dar nu dispune de un cadru legal explicit pentru organizarea unor programe de testare recompensată. Noua reglementare ar permite instituției să colaboreze cu specialiști independenți și companii de securitate informatică, inclusiv prin acordarea unor sume de bani pentru problemele descoperite și confirmate.
Testele vor putea viza atât infrastructura informatică a DNSC, cât și sistemele administrate sau utilizate de alte instituții publice. În cazul acestora din urmă, va fi necesar acordul prealabil, expres și scris al instituției responsabile.
Participarea la programe va fi voluntară, iar recompensele vor fi acordate numai după verificarea vulnerabilităților raportate. Proiectul nu stabilește sume fixe, acestea urmând să fie calculate în funcție de regulile fiecărui program și de fondurile disponibile.
„Valoarea maximă a recompensei pentru o vulnerabilitate și valoarea totală a fondului de recompense se stabilesc și se aduc la cunoștința participanților înaintea începerii programului”, prevede documentul.
Proiectul stabilește și limitele în care specialiștii pot verifica securitatea sistemelor informatice. Participanții nu vor avea voie să acceseze, să copieze sau să modifice date fără autorizare și nici să utilizeze programe malware, tentative repetate de ghicire a parolelor sau mesaje frauduloase destinate obținerii datelor de autentificare.
Testele nu vor putea afecta funcționarea serviciilor publice și nu se vor putea extinde asupra unor componente informatice care nu sunt incluse în program. Specialiștii vor trebui să respecte procedurile de raportare și să nu divulge public informații despre vulnerabilități înainte de remedierea acestora, dacă regulile programului interzic divulgarea.
Unul dintre inițiatori, deputatul PNL Octavian Oprea, a invocat atacul cibernetic asupra Agenției Naționale de Cadastru și Publicitate Imobiliară (ANCPI), care a afectat sistemul e-Terra și a perturbat activitatea serviciilor de cadastru.
„Dacă statul român ar fi desfășurat programe de tip Bug Bounty, probabil atacul de la ANCPI putea fi evitat”, a declarat Oprea, susținând că unele vulnerabilități erau cunoscute înaintea incidentului.
În expunerea de motive este prezentat și exemplul programului american „Hack the Pentagon”, prin care au fost identificate 138 de vulnerabilități informatice, la un cost de aproximativ 150.000 de dolari. Potrivit inițiatorilor, o testare convențională similară ar fi costat peste un milion de dolari.
Proiectul a primit raport favorabil, cu amendamente, din partea Comisiei pentru comunicații, tehnologia informației și inteligență artificială a Senatului, la 27 octombrie.
Pentru a deveni lege, inițiativa trebuie să fie adoptată și de Camera Deputaților, în calitate de for decizional, apoi promulgată de președintele României.